
De Cero a SysAdmin: Cómo crear tu propia infraestructura en la nube gratis (y qué puedes alojar en ella).
Cuando nos adentramos en el mundo del desarrollo web o la administración de sistemas, solemos pensar que experimentar con infraestructura real requiere de grandes presupuestos o tarjetas de crédito corporativas. Sin embargo, el ecosistema del código abierto y las capas gratuitas de los gigantes tecnológicos nos permiten montar un laboratorio de nivel profesional sin gastar un solo centavo.
Recientemente me propuse un reto técnico: diseñar y desplegar una infraestructura en la nube 100% gratuita, funcional y autohospedada.
Aunque el plan inicial incluía un servidor de correos privado (un ecosistema que decidí descartar debido a las severas políticas antispam y las complejidades de sincronización DNS actuales), el resultado fue un éxito rotundo: hoy cuento con un servidor en producción 24/7 listo para cualquier proyecto.
En este artículo quiero documentar la arquitectura que utilicé y presentarte un abanico de proyectos increíbles que puedes desarrollar si decides replicar este laboratorio.

🏗 La Arquitectura del Laboratorio (Costo: $0)
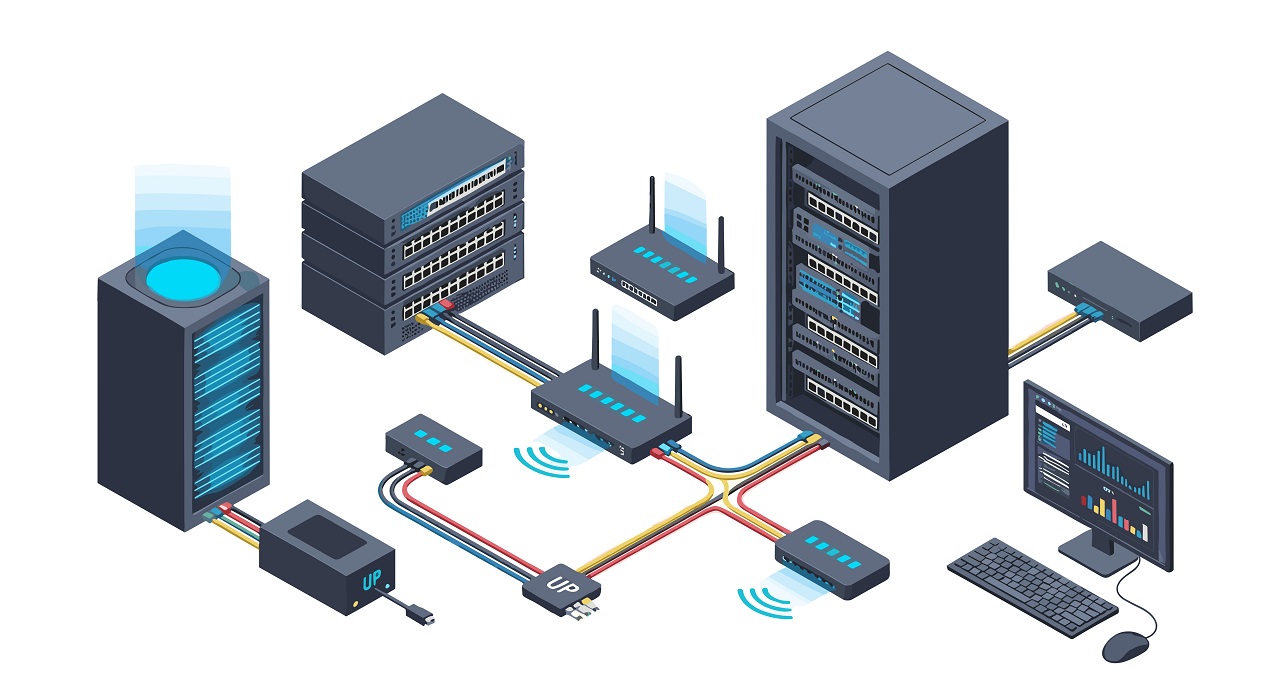
Para lograr un sistema robusto, combiné tres herramientas clave que se integran a la perfección:
El Motor (Servidor VPS): Utilicé una instancia virtual EC2 de Amazon Web Services (AWS) bajo su capa gratuita de 12 meses, corriendo Ubuntu Server. Esta máquina virtual es el cerebro que se mantiene encendido en la nube de Amazon las 24 horas del día.
La Identidad (DNS Dinámico): Para no gastar en un dominio comercial
.com, utilicé DuckDNS. Este servicio gratuito me otorgó un subdominio (mi-proyecto.duckdns.org) y una API automatizada para asociar mi nombre de dominio directamente con la dirección IP pública de AWS.El Panel de Control (aaPanel): Administrar Linux exclusivamente por terminal puede ser cuesta arriba. Por ello, instalé aaPanel, un panel de control de hosting de código abierto. Me ofrece una interfaz gráfica hermosa en el navegador para gestionar archivos, bases de datos, contenedores Docker y seguridad con simples clics.
🚀 ¿Qué se puede desarrollar e implementar en este servidor?
Con las bases del servidor web listas (Nginx, MySQL y PHP), la máquina virtual se convierte en un lienzo en blanco. Al no tener la carga de un servidor de correo, los recursos están optimizados para implementar cualquiera de las siguientes soluciones:
1. Despliegue de Sitios Web y Portafolios Profesionales
Gracias al instalador en un solo clic de aaPanel, se pueden lanzar gestores de contenido como WordPress o sistemas de blogs automatizados. Es el entorno ideal para alojar un portafolio web que muestre tus habilidades al mundo o aplicaciones web personalizadas programadas en Node.js, Python o Go, exponiendo tus proyectos mediante proxies inversos seguros.
2. Tu propia Nube Privada con Nextcloud
Si quieres dejar de depender de Google Drive, OneDrive o Dropbox, puedes instalar Nextcloud en este servidor. Esta plataforma de código abierto te permite almacenar archivos, fotos, contactos y calendarios de forma 100% privada. Lo mejor es que cuenta con aplicaciones móviles y de escritorio que sincronizan tus carpetas de forma automática.
3. Un Laboratorio de Microservicios con Docker
aaPanel incluye un gestor visual de Docker formidable. Esto abre la puerta a encender contenedores prefabricados en segundos:
Uptime Kuma: Para monitorear si tus páginas web o servicios caen, enviándote alertas inmediatas a Telegram o Discord.
N8N / Node-RED: Alternativas de código abierto a Zapier para crear flujos de trabajo automatizados y conectar APIs visualmente.
Umami: Una plataforma de analítica web ligera y privada para medir las visitas de tus sitios sin rastrear datos personales de los usuarios.
4. Servidor VPN Personal (Seguridad en la Calle)
Instalando WireGuard u OpenVPN, puedes transformar tu instancia de AWS en un túnel de navegación seguro. Cuando te conectes al Wi-Fi público de una cafetería o aeropuerto, activas tu VPN personal y todo tu tráfico viajará cifrado a través de tu servidor en la nube, protegiendo tus contraseñas y datos bancarios de posibles atacantes en la red local.
💡 Lecciones Aprendidas del Proyecto
El mayor aprendizaje de este despliegue fue enfrentarse a la burocracia del correo electrónico auto hospedado. Configurar firmas criptográficas (DKIM), registros de retransmisión (SPF), políticas de alineación (DMARC) y lidiar con el bloqueo del Puerto 25 por parte de los proveedores de internet es un recordatorio de por qué la industria migró masivamente hacia servicios gestionados (como Google Workspace o Zoho).
Sin embargo, el esfuerzo valió la pena. El verdadero valor de este ejercicio no era el correo en sí, sino el conocimiento adquirido. Entender cómo viajan las peticiones DNS, cómo configurar las reglas de entrada en un firewall como el de AWS y cómo interactúan los servicios de red es una habilidad invaluable para cualquier profesional de la tecnología.
Tener infraestructura propia en la nube te da una libertad absoluta para crear, romper, aprender y volver a construir.


No hay comentarios. :
Publicar un comentario